
חברת Cathedral הגיעה למערכות משאבי האנוש, המכירות וה-IT של יצרנית Claude דרך תוכנה של צד שלישי, במסגרת תוכנית באג באונטי. לפי אנתרופיק, שיחות המשתמשים, קוד המקור ומשקלי המודלים לא נחשפו.
עומר לוין, כתב סייבר / 3 דקות קריאה
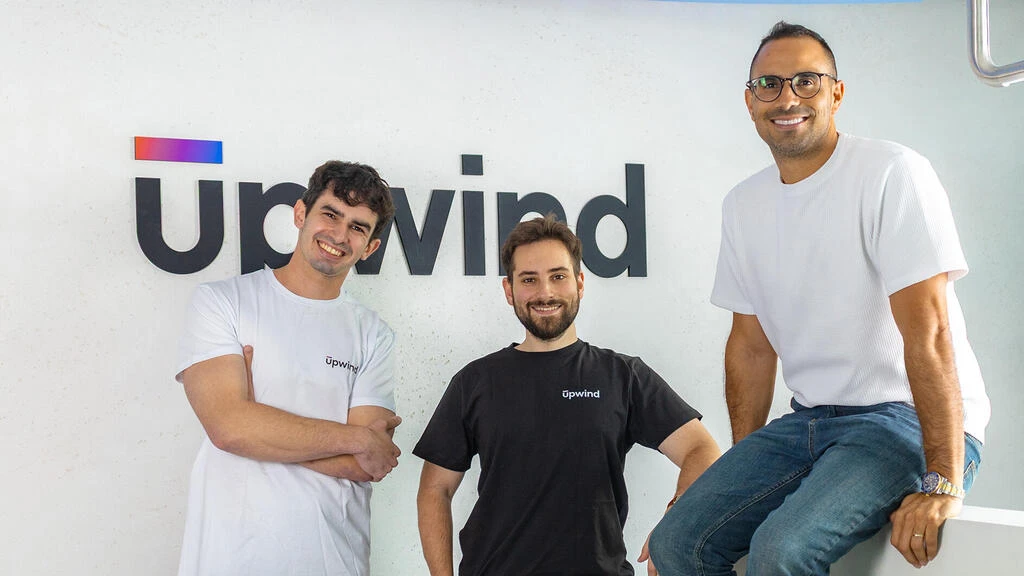
השווי של חברת אבטחת הענן, שהקים היזם הישראלי עמירם שחר, יותר מהוכפל בתוך תשעה חודשים. הגיוס מגיע ימים אחרי הדיווח השנוי במחלוקת על הצעת רכישה של דטהדוג.
עומר לוין, כתב סייבר / 3 דקות קריאה
צוות האבטחה של אנתרופיק חשף חמש שרשראות תקיפה שבנה מודל מחקר פנימי שלא שוחרר, כולל הרצת קוד מרחוק בלחיצה אחת בכרום. כל החולשות דווחו ליצרנים מראש, ולפי הדיווחים תוקנו.
עומר לוין, כתב סייבר / 3 דקות קריאה

דליפת מידע של כ-38 אלף לקוחות בבית ההשקעות Daishin, פריצה למערכת פנימית בבורסת הקריפטו Bithumb, והרגולטור שולח צוותי ביקורת. ראש הפיקוח מזהיר: עם AI, מתקפות על כמה מוסדות במקביל עלולות להפוך לנורמה.
עומר לוין, כתב סייבר / 3 דקות קריאה

החברה מתל אביב, שהקימו יוצאי 8200, מפתחת סוכני בינה מלאכותית שחוקרים התראות אבטחה ומסננים התראות שווא. סבב A של 28 מיליון דולר הובל על ידי Red Dot.
עומר לוין, כתב סייבר / 3 דקות קריאה

לפי The Information, דטהדוג הציעה כמעט 4 מיליארד דולר לחברת אבטחת הענן שהקימו יזמים ישראלים, וזו העדיפה לגייס הון. כלכליסט מדווח שההצעה כלל לא הוגשה.
עומר לוין, כתב סייבר / 3 דקות קריאה

CISA הוסיפה את שתי החולשות הקריטיות ב-PHP לרשימת החולשות המנוצלות בפועל, והורתה לסוכנויות הפדרליות לתקן עד 29 באוקטובר. מי שלא יכול לעדכן, נדרש לנתק את השרתים מהרשת.
עומר לוין, כתב סייבר / 3 דקות קריאה

לפי שישה מקורות, Discover-Tech הישראלית הייתה אחת המציעות הגדולות בעולם על פרסומות שהוצגו למשתמשי האינטרנט הלווייני של ספייסX. חוקרי אבטחה מעריכים שהפרסומות שימשו לאיתור מיקום ולמעקב. החברה לא הגיבה.
עומר לוין, כתב סייבר / 3 דקות קריאה

לפי דוח של צ'ק פוינט, התקיפות על גופי ממשל בישראל זינקו ב-82% בתקופת הבחירות. מערך הסייבר וועדת הבחירות הפעילו את מבצע "מגן הבחירות". כך תזהו הודעה מזויפת.
עומר לוין, כתב סייבר / 3 דקות קריאה

חוקר אבטחה ישראלי רכש דומיין שפרטנר הפסיקה להחזיק, והתחיל לקבל אליו הודעות תמונה של לקוחות. לפי TheMarker, הפניות שלו לחברה ולמערך הסייבר לא נענו, והפרצה נסגרה רק אחרי פניית העיתון.
עומר לוין, כתב סייבר / 3 דקות קריאה
ארגונים רבים לא יודעים באילו גרסאות PHP פועלים השרתים שלהם. בדיקה לא פולשנית, שמשווה את הגרסה שהשרת מציג לגרסאות המתוקנות, יכולה לתת תמונת מצב ראשונית. משה לוי מ-Levinity Cyber מסביר מה היא מגלה, ומה לא.
עומר לוין, כתב סייבר / 3 דקות קריאה

שתי חולשות חמורות ב-PHP מאפשרות להריץ קוד מרחוק בלי הזדהות. העדכונים כבר זמינים, ניסיונות הניצול כבר כאן, ואין דרך עקיפה בטוחה.
עומר לוין, כתב סייבר / 3 דקות קריאה